
Inicio / Herramientas / Brecha de ciberseguridad
Brecha de ciberseguridad: Acuerdo CNO 1960 e IEC 62443
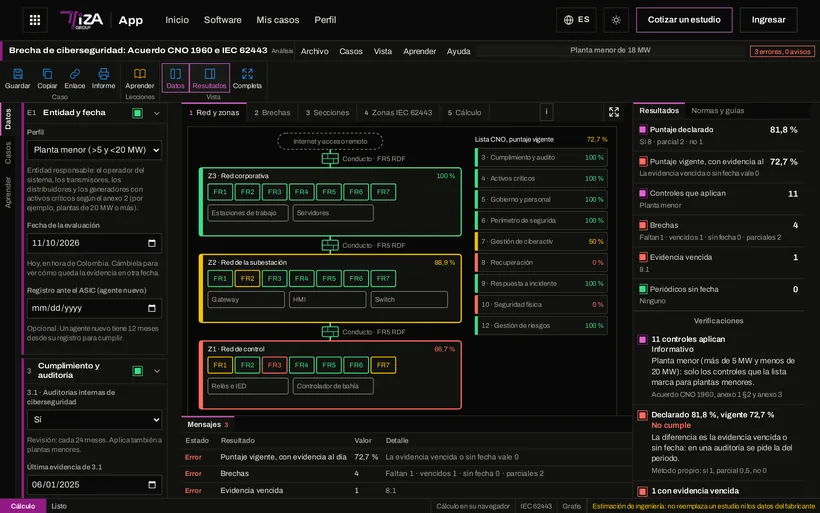
Elija si su empresa es entidad responsable o planta menor y conteste cada control de la lista del CNO con la fecha de su última evidencia: la herramienta calcula el puntaje declarado y el vigente, ordena las brechas y marca la evidencia vencida. Para IEC 62443, califique el nivel objetivo y el logrado de cada zona por requisito fundamental.
Acuerdo CNO 1960§ anexos 1, 2 y 3guía y lista de cumplimiento de ciberseguridadIEC 62443§ FR1-FR7, SL 1-4según la descripción abierta de ISAGCAAcuerdo CNO 2188§ anexos 1 y 4reporte de incidentes cibernéticos
Se abre en el navegador, sin instalar nada. Ingrese con su cuenta de Google y guarde sus casos para retomarlos cuando quiera.
Para qué sirve
Antes de una auditoría, o de un contrato que pide cumplir la guía de ciberseguridad del CNO, conviene saber qué falta y qué evidencia ya venció. Esta herramienta recorre los cuarenta y un controles de la lista de cumplimiento del Acuerdo CNO 1960 de 2025, filtra los que le aplican a su empresa (entidad responsable o planta menor), calcula un puntaje por sección y le entrega un reporte de brechas ordenado.
La segunda parte sigue el modelo de IEC 62443: usted divide la red en zonas, fija para cada una el nivel de seguridad objetivo de los siete requisitos fundamentales y califica el nivel que logra hoy. La herramienta muestra dónde está la brecha mayor y qué zona atender primero.
La tercera parte clasifica sus activos con los nueve criterios del anexo 2 del Acuerdo CNO 1960 y revisa un incidente con el procedimiento del Acuerdo CNO 2188 de 2026: si hay que reportarlo a XM, si el reporte salió dentro de las 24 horas, si las actualizaciones llegaron cada 3 días hábiles y si el correo lleva lo que piden los anexos.
Cómo se calcula
Acuerdo CNO 1960§ anexo 3lista de cumplimiento
Puntaje declarado (método propio)
P = Σ wi / N · w = 1 (sí), 0,5 (parcial), 0 (no)N es el número de controles que le aplican, sin los que marcó «no aplica». Un control sin respuesta cuenta como «no»: sin evidencia no hay cumplimiento. El mismo cálculo se hace por sección.
Acuerdo CNO 1960§ anexo 3periodo de revisión
Evidencia vencida y puntaje vigente
vence = última evidencia + periodo más corto del control · vencido si vence < hoySolo se revisan los controles con periodo en meses. Un «sí» o un «parcial» periódico sin fecha queda «sin fecha». En el puntaje vigente, los vencidos y los sin fecha valen 0. Las fechas se suman en meses calendario.
Acuerdo CNO 1960§ artículo de plazostransición y agentes nuevos
Plazos que la herramienta señala
Siguen en transición una fila de evidencia de 5.3 (la certificación de proveedores y contratistas sobre la evaluación de riesgo de su personal) hasta el 3 de abril de 2028, y una fila de 6.7 y de 7.6 hasta el 3 de abril de 2027. Un agente nuevo tiene 12 meses desde su registro ante el ASIC: mientras esté en plazo, sus brechas se marcan como «en plazo». La herramienta los señala; no decide si su caso cabe en ellos.
IEC 62443§ FR1-FR7según ISAGCA
Brecha y puntaje de una zona (método propio)
brechaFR = máx(0, SL-T − SL-A) · Pzona = Σ mín(SL-A, SL-T) / Σ SL-TUn nivel logrado por encima del objetivo no compensa la falta en otro requisito. Las zonas se ordenan por la mayor brecha en un solo requisito, luego por la brecha total y luego por el puntaje.
Límites del cálculo
- Es una autoevaluación: las respuestas, las fechas y los niveles los pone usted. La herramienta no revisa el contenido de la evidencia, no reemplaza una auditoría y su puntaje no es una calificación del CNO.
- Los títulos de los controles son resúmenes propios. Para el texto exacto de cada control y de su evidencia, lea el anexo 3 del Acuerdo CNO 1960 en cno.org.co.
- Las filas de evidencia «cada vez que ocurre», «cada vez que se actualiza» o «permanente (24/7)» y la conservación de los registros por tres años no se revisan con fechas: compruébelas en su evidencia.
- La clasificación de activos aplica los nueve criterios del anexo 2 a los datos que usted escribe (tipo, capacidad y tensión). La decisión final y el inventario de ciberactivos de cada activo crítico le corresponden a la entidad.
- El reporte de incidentes sigue los anexos 1, 2, 4 y 5 del Acuerdo CNO 2188 de 2026; los puntos del contenido son los campos del formato del anexo 2, con nuestras palabras. La herramienta revisa que estén, no lo que dicen. Los festivos se calculan con la Ley 51 de 1983.
- Las normas IEC 62443-2-1, -3-2, -3-3 y -4-2 no se consultaron: solo su descripción abierta de ISAGCA. El nivel objetivo debe salir de su evaluación de riesgo por zonas y conductos, y el logrado de su evidencia; la herramienta no deduce niveles de los requisitos del sistema ni evalúa conductos ni la capacidad de los equipos (SL-C).
Preguntas frecuentes
¿Qué controles del Acuerdo CNO 1960 le aplican a una planta menor?
Para el CNO, una planta menor es una planta de generación de más de 5 MW y menos de 20 MW. La lista de cumplimiento del anexo 3 marca los controles que le aplican: once de los cuarenta y uno (auditorías, inventario de ciberactivos, política, entrenamiento, perímetros lógicos, vulnerabilidades, equipos transitorios y medios extraíbles, recuperación, respuesta a incidentes, seguridad física y evaluación de riesgos). El operador del sistema, los transmisores, los distribuidores y los generadores con activos críticos según el anexo 2 responden por los cuarenta y uno.
¿Por qué el puntaje vigente es menor que el declarado?
El declarado cuenta lo que usted contestó. El vigente pone en cero los controles periódicos cuya última evidencia ya pasó su periodo de revisión, o que no tienen fecha: en una auditoría se pide la evidencia del periodo, no solo el documento. Si su plan de recuperación se revisa cada 12 meses y la última revisión tiene 13, ese «sí» ya no se puede mostrar.
¿Cuándo se reporta un incidente cibernético a XM?
Según el Acuerdo CNO 2188 de 2026, cuando el incidente afecta ciberactivos críticos (anexo 2 del Acuerdo 1960) o cuando el agente considera que puede poner en riesgo el SIN. Se envía dentro de las 24 horas calendario siguientes a la detección, con el formato del anexo 2, cifrado y firmado, a isoc@xm.com.co; los indicadores de compromiso van por el MISP del sector y el estado se actualiza al menos cada 3 días hábiles hasta el cierre.
¿Qué son el nivel de seguridad objetivo y el logrado en IEC 62443?
La serie IEC 62443 agrupa los requisitos técnicos en siete requisitos fundamentales (FR1 a FR7) y define cuatro niveles de seguridad. Cada zona de la red recibe un nivel objetivo por requisito (SL-T), que sale de la evaluación de riesgo, y se compara con el nivel que de verdad logra (SL-A). La herramienta calcula la brecha por requisito y un puntaje propio; usted califica cada requisito con su propia evidencia.
Configuración segura de sus equipos
Configuramos relés, IED, gateways y switches con acceso remoto seguro y control de cambios de cada configuración, según IEC 62443, IEC 62351 y el Acuerdo CNO 1960.
Guías relacionadas
Otras herramientas
Todas las herramientas
Energía solar
Dimensionamiento fotovoltaicoProducción y costo de la energía FVCurva I-V fotovoltaicaClasificador AGPE y trámites de conexiónCaída de tensión en cablesPlantas solares ante la redPrueba de curva de capacidad P-QPruebas de control del PPCValidación de modelos de plantaIndicadores de supervisión ante el CNDPruebas de PMU y entrada en operaciónIncentivos tributarios FNCER
Protecciones
Función 50/51 sobrecorrienteFunción 27/59 tensiónFunción 81 frecuenciaFunción 67/67N direccionalFunción 46 secuencia negativaFunción 49 sobrecarga térmicaFunción 25 sincronismoFunción 32 potencia inversaFunción 51V sobrecorriente con tensiónFunción 64G tierra del estatorFunción 27TN tercer armónicoFunción 64F tierra del rotorFunción 78 pérdida de sincronismoFunción 50/27 energización inadvertidaFunción 37 baja corrienteFunción 38 cojinetesFunción 48 secuencia incompletaFunción 66 arranques por horaFunción 51LR rotor bloqueadoFunción 14 baja velocidadFunción 47 secuencia de fasesFunción 59N sobretensión residualFunción 60 falla de fusibleFunción 55 factor de potenciaFunción 46BC conductor rotoFunción 68 bloqueo por oscilaciónFunción 87N tierra restringidaFunción 63 Buchholz y presiónFunción 26 temperatura del aceiteFunción 71 nivel de aceiteFunción 87B diferencial de barrasFunción 60C desbalance de bancoFunción 51G tierra del neutroFunción 79 recierreFunción 86 bloqueoFunción 94 disparoFunción 74 supervisión del disparoFunción 87L diferencial de líneaDiagrama fasorialCoordinación de relésTransformador de corriente: carga y saturaciónCompensación del grupo vectorial (87T)Rampa de frecuencia df/dtFalla de interruptor 50BFAjuste de diferencial 87Selector de CT y VTAjuste de distancia 21Coordinación de alimentadores MTProtección de motoresMedida de fronteraProtección de generadorDeslastre de carga 81 y UVLSReactor en derivaciónSincronización y cierre 25/78Arco secundario y recierre monopolar
Análisis y comunicaciones
Registros COMTRADE: visor y generadorAnálisis de oscilografíaVisor SCL IEC 61850Auditor SCL IEC 61850Red IEC 61850: direcciones GOOSE/SV y bus de procesoDecodificador APDU IEC 60870-5-104Mapeo IEC 61850 a IEC 60870-5-104 y 101Verificador de tabla bilateral ICCPPlan de direcciones IP y VLANDecodificador DNP3 y ModbusTiempo del canal de teleprotecciónPresupuesto de enlace óptico y de radioSincronización de tiempoSecuencia de mando MMSSimulador GOOSERed de estación IEC 61850Tabla de enclavamientos y ecuaciones CILOMatriz causa-efecto y verificador de lógicasZonas y conductos (IEC 62443-3-2)Revisor de reglas de firewall por zonaRoles y permisos (IEC 62351-8)Verificador de certificados X.509 de IEDLínea base de endurecimiento de equiposEjercicio de respuesta a incidentes (CNO 2188)
Pruebas y diagnóstico de equipos
Lista de verificación de comisionamientoPruebas de transformador de corrientePruebas de seccionador y celdas GISPruebas de puesta a tierraPruebas de cables de potenciaPruebas de transformador de tensiónDiagnóstico de aislamiento: gases disueltos (DGA) y corrección por temperaturaPrueba TTR de transformadorResistencia de devanados de transformadorAislamiento, IP y DAR de transformadorFactor de potencia y capacitancia de transformadorCorriente de excitación de transformadorSFRA de transformadorReactancia de dispersión de transformadorResistencia dinámica del cambiador de tomasCalibración e incertidumbreEquipos con PCB: clasificación y plazosPreinspección RETIEInterpretador de pruebas de transformadorPruebas de interruptorPresupuesto de pruebasPlan de mantenimiento e índice de saludInventario y fugas de SF6
Estudios eléctricos
Protección contra rayosCortocircuito y sistema por unidadFalla a tierra y neutroVerificador de cortocircuitoTransformador de potenciaRuido de transformadoresDistancias de seguridadArco eléctricoResistencia de puesta a tierraCampos electromagnéticos de 60 HzFactor de división SfFronteras de aproximaciónSelector de configuración de subestaciónTiza DesignerEsfuerzos en barrajesCoordinación de aislamientoTRV y falla kilométricaInterruptor de generadorManiobra de cargas inductivasCombinado interruptor-fusibleSeccionador y cuchilla de tierraEspecificador de celdas MT y GISNivel de aislamiento de cables MTCadenas de aisladores: verificación mecánicaCalificación sísmica de equipos de subestaciónSelección y coordinación de DPSEstación de carga de vehículos eléctricos
Control de equipos de patio
Control del interruptorControl del seccionadorControl del transformadorControl de la celda de media tensiónControl del banco de condensadoresControl de servicios auxiliaresControlador de bahía IEC 61850Control del reconectador
Industria y calidad de potencia
Arranque de motoresDistorsión armónica THD y TDDEmisión armónica de equiposLímites de emisión armónicaEnergía reactiva y compensaciónDimensionamiento de bateríasIndicadores regulatorios de calidadProtección de bancos de condensadoresSistemas DC de subestaciónCalidad de potenciaGrupos electrógenos ISO 8528Iluminación RETILAP de recintos y patiosVálvulas Cv y Kv y leyes de afinidad